GitHub de EE. UU. lanza función de cumplimiento de licencias para automatizar la revisión de miles de dependencias
es.wedoany.com Noticia: La Oficina de Programas de Código Abierto (OSPO) de GitHub ha incorporado miles de dependencias gestionadas internamente en un proceso de revisión automatizado mediante su nueva función de cumplimiento de licencias. Esta funcionalidad permite a los desarrolladores verificar directamente durante la fase de solicitud de extracción si las licencias de nuevas dependencias cumplen con las políticas empresariales, liberando así la revisión de cumplimiento de procesos manuales o herramientas de terceros.
A medida que la plataforma GitHub y los proyectos internos incorporan constantemente nuevas dependencias, la gestión de licencias se convierte en un elemento clave para mantener la seguridad de la cadena de suministro de software. Casi todo el software incluye acuerdos de licencia, cuyas obligaciones abarcan desde simples requisitos de atribución hasta la obligación de publicar todo el código fuente. Para las empresas que venden aplicaciones binarias cerradas, es necesario evitar la introducción de dependencias que exijan la divulgación de código propietario; mientras que los proyectos que planean publicar software de código abierto deben evitar dependencias sujetas a licencias comerciales o incompatibles. El incumplimiento puede dar lugar a disputas legales y daños a la reputación.
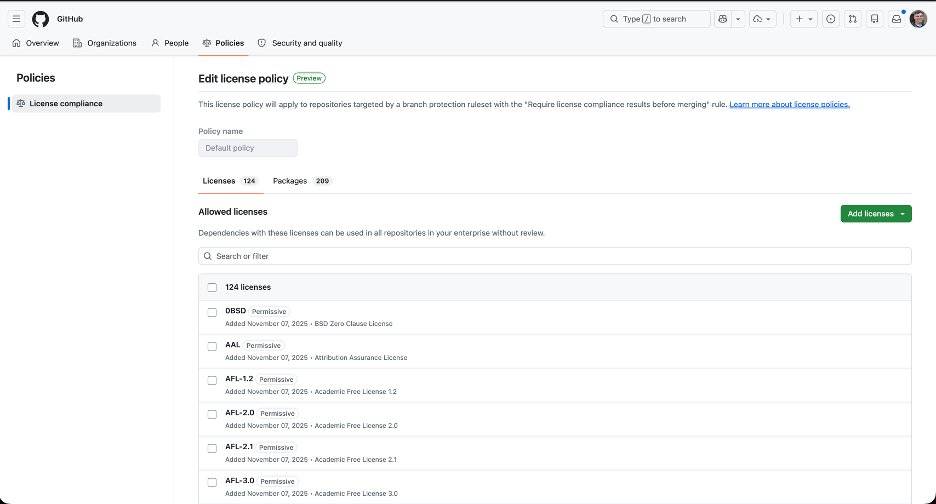
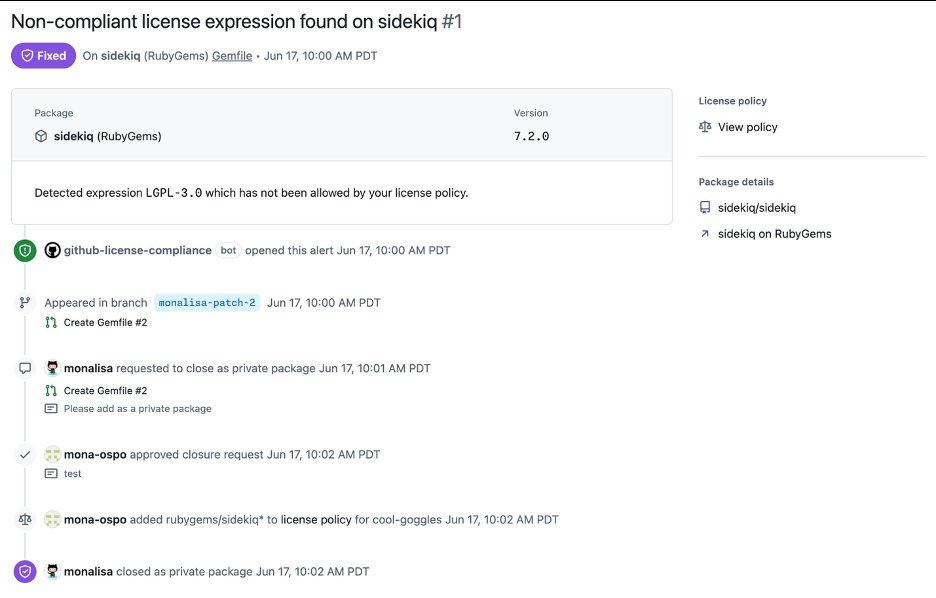
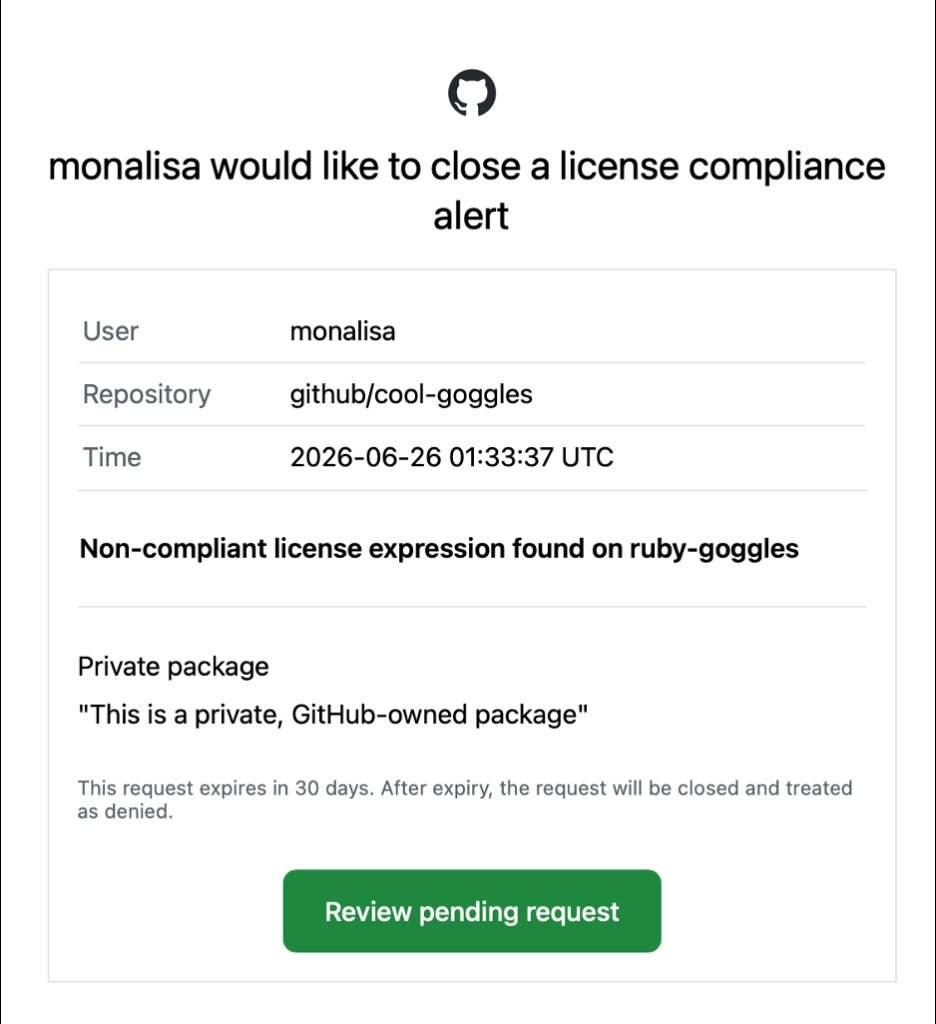
La revisión tradicional de licencias dependía en gran medida de procesos manuales o software de terceros. La función de cumplimiento de licencias que GitHub ha lanzado para clientes de Advanced Security cambia este proceso. Activada mediante conjuntos de reglas, esta función escanea automáticamente las licencias de nuevas dependencias en solicitudes de extracción que modifican dependencias de repositorios específicos. Si la licencia está en la lista permitida o existe una excepción a nivel de paquete, la verificación se supera; de lo contrario, la herramienta genera una alerta en la solicitud de extracción. El equipo de revisión puede decidir si permitir esa licencia o paquete, y puede establecer el alcance de la excepción: a nivel empresarial o de repositorio.
Hace dos meses, la OSPO de GitHub migró desde una herramienta de gestión de cumplimiento desarrollada internamente a esta nueva función. Como adoptante temprano, el equipo proporcionó comentarios durante la fase de vista previa pública de la función. En la etapa inicial, la OSPO estableció políticas basadas en la lista interna de licencias aceptables y utilizó el modo "Evaluación" para emitir alertas sin bloquear las fusiones, permitiendo que los desarrolladores se adaptaran al nuevo proceso. Después de aproximadamente cuatro semanas de funcionamiento, las alertas se centraron principalmente en paquetes con licencias anómalas, faltantes o explícitamente prohibidas. El equipo de política de licencias, compuesto por miembros de la OSPO y expertos en análisis de la cadena de suministro, está distribuido en cuatro husos horarios para garantizar el procesamiento oportuno de las solicitudes de revisión. El equipo suele procesar cada solicitud en un plazo de una a varias horas, y ha establecido un procedimiento de emergencia "rompeventanas": si una corrección crítica está bloqueada por una alerta, se puede desactivar temporalmente la verificación de licencias de ese repositorio cambiando el valor de un atributo personalizado. En la práctica, este procedimiento de emergencia solo se ha utilizado una vez.
Esta función admite excepciones de paquetes mediante coincidencia de comodines, por ejemplo, permitiendo todo el espacio de nombres @github-ui/*, evitando así aprobaciones individuales. La documentación interna y la capacitación ayudan a los desarrolladores a comprender la importancia del cumplimiento, distribuyendo la responsabilidad de la gestión de cumplimiento en el trabajo diario del equipo. La función de cumplimiento de licencias ya está en vista previa pública. Los clientes de GitHub Enterprise Cloud pueden utilizarla en repositorios con una licencia activa de GHAS Code Security. Para más información, consulte la documentación oficial de GitHub.
Productos relacionados

Terminal satelital portátil de placa plana de 0,35 m de diámetro (manual)
China Starwin Science & Technology co., Ltd.
SIS Soluciones de Instrumentación de Seguridad
Beijing Consen Automation Technology Co., Ltd.
Servicio integral de gestión de cadena completa para la integración de sistemas logísticos
Zhongding Intelligent (Wuxi) Technology Co., Ltd.
Productos de sistemas de multiplexación por división de longitud de onda (WDM)
Shenzhen SDG Information Co., Ltd.
Sistema de monitoreo inteligente de cinta transportadora
LUO YANG WIRE ROPE INSPECTION TECHNOLOGY CO., LTD.