Cisco y Nvidia colaboran para lanzar Splunk AI en implementación local
es.wedoany.com Noticia: Cisco presenta múltiples novedades para su plataforma Splunk AI, que ayudan a las empresas a adoptar, observar y escalar la IA de forma segura junto con sus datos de máquina, sin importar dónde residan estos.
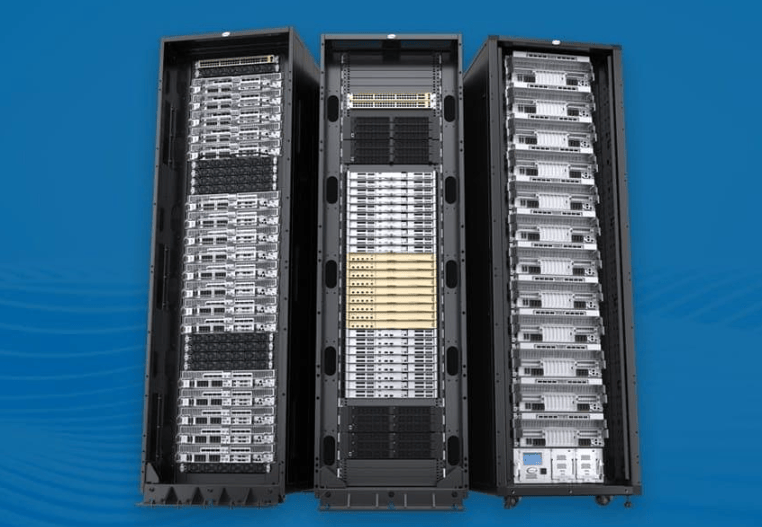
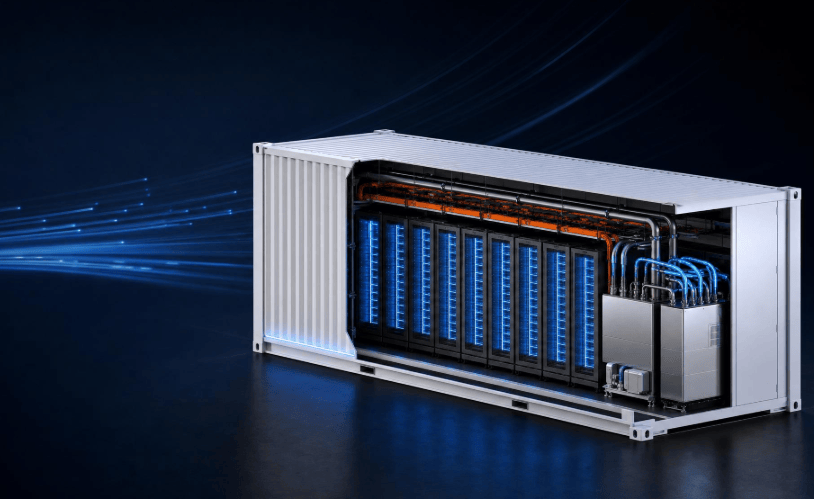
Estos avances derivan de la profundización de la colaboración entre Cisco y Nvidia, que mediante el nuevo Cisco AI POD for Splunk hace posible la implementación local de Splunk AI. Con esta solución, los clientes empresariales ahora pueden implementar las funciones de Splunk AI directamente en sus propios centros de datos, nubes privadas o entornos físicamente aislados. La solución integra infraestructura de Cisco, computación acelerada de Nvidia, un nuevo entorno de ejecución de IA y una arquitectura basada en Kubernetes, y ha sido prevalidada para cargas de trabajo de Splunk AI.
AI POD for Splunk ya está disponible de inmediato. Socios como Accenture, bitsIO, Wipro y World Wide Technology brindan soporte desde el primer día a los clientes que ya cuentan con infraestructura.
Jeetu Patel, presidente y director de productos de Cisco, señala que hoy uno de los mayores obstáculos para la IA empresarial es que la implementación es demasiado difícil: los clientes quieren saber si pueden confiar en que haga bien el trabajo, si es asequible y, lo más importante, si pueden garantizar su seguridad. Al ejecutar Splunk AI sobre la infraestructura en la que los clientes ya confían, pueden llevar la IA a sus operaciones más rápidamente, con confianza y control al mismo tiempo.
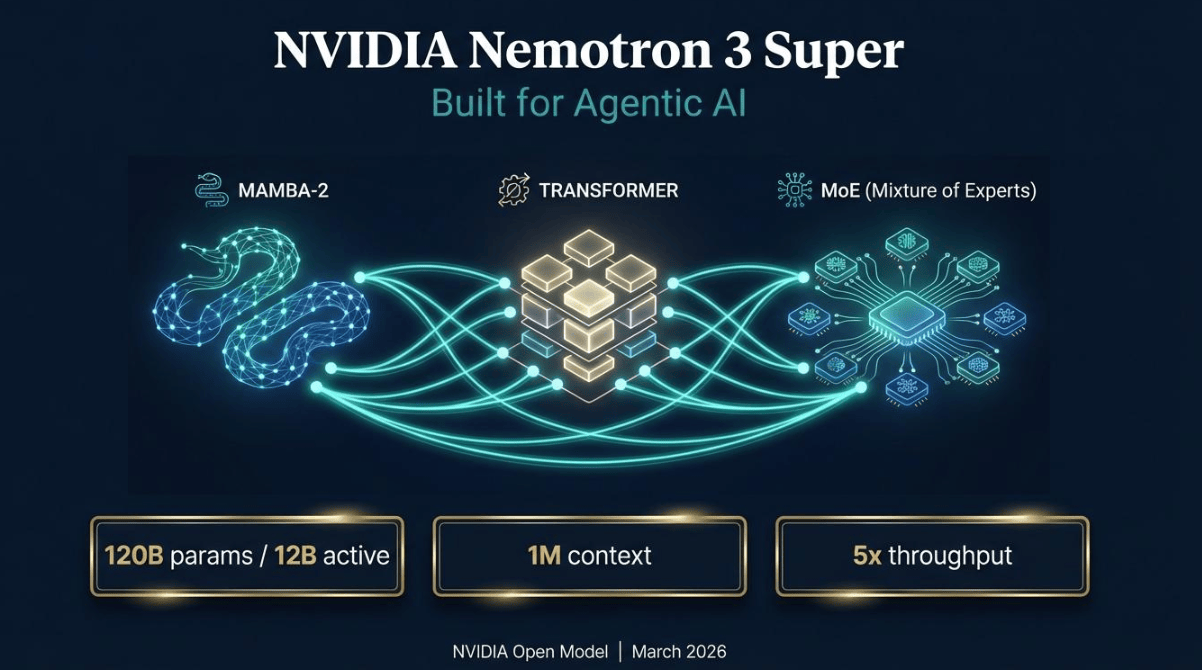
A nivel de modelos, los clientes pueden autoalojar diversos modelos de IA generativa de código abierto y propietarios en su propio entorno de Splunk Enterprise. Entre los modelos ya compatibles se incluyen Cisco Deep Time Series Model, Google Gemma 4 y OpenAI GPT-OSS 20B, y se espera que los modelos de código abierto Nvidia Nemotron se sumen pronto. Así, las empresas pueden implementar los agentes y modelos de IA que mejor se adapten a sus necesidades, manteniendo al mismo tiempo el control total y la soberanía de los datos.
Splunk AI Assistant, ya disponible, y Agent Launchpad, de próxima llegada, están diseñados para admitir investigaciones agénticas iniciadas al instante, así como el desarrollo de agentes de IA personalizados para diversos escenarios, como los centros de operaciones de seguridad.
Para supervisar mejor el comportamiento y el gasto de los agentes de IA, Cisco ha mejorado Splunk Agent Observability con nuevas funciones de Tokenomics, que permiten ver en tiempo real el rendimiento de los agentes de IA y hacer seguimiento del gasto en tokens de agentes y herramientas de codificación. Esta función ya está disponible en Splunk Observability Cloud, Cisco Cloud Control y en implementaciones locales, permite predecir el uso futuro y vincula directamente los costos de IA con el valor de negocio. Cisco indica que el sistema también incorpora barreras de protección en tiempo de ejecución que interceptan automáticamente operaciones de IA inexactas o inseguras, como alucinaciones o filtraciones accidentales de datos.
Otras mejoras de observabilidad incluyen Observability Studio, que permite a los equipos de desarrollo garantizar que las nuevas aplicaciones sean "observables por diseño", con capacidad de medición y preparación para producción desde su puesta en marcha. La nueva Network Intelligence App conecta la topología de red, el estado de salud de los dispositivos y los datos de eventos de Cisco con Splunk, ofreciendo alertas contextualizadas y capacidad de rastreo de red en tiempo real. Cisco también presenta nuevas ediciones Essentials y Premier para Observability Cloud, con el objetivo de simplificar el proceso de compra y favorecer una adopción más amplia y rentable.
En materia de seguridad, Cisco impulsa las operaciones agénticas mediante la ampliación de Splunk Agentic SOC Workforce. Este equipo utiliza datos de telemetría de toda la empresa y agentes de IA especializados para replicar las funciones de un equipo de seguridad de élite, incluidas la ingeniería de detección, la caza proactiva de amenazas, la investigación, la respuesta y la gobernanza de políticas. Estos agentes, al correlacionar datos de entornos de red, nube, aplicaciones e identidad, ofrecen determinaciones con razonamiento profundo y explicables, con el fin de reducir el ruido de las alertas y acelerar la respuesta.
Exposure Analytics también se ha mejorado, ofreciendo una cobertura de activos más amplia, seguimiento histórico de cambios y conocimientos de riesgo alineados con el negocio, que conectan datos de exposición en tiempo real de Splunk, Cisco y el ecosistema de terceros. Estas actualizaciones tienen como objetivo dotar a los centros de operaciones de seguridad de la autonomía y el contexto necesarios para responder rápidamente a ataques impulsados por IA.
Paralelamente, la división Splunk de Cisco ha alcanzado un acuerdo plurianual con Amazon Web Services (AWS) para desarrollar conjuntamente nuevas soluciones de seguridad que mitiguen el panorama de amenazas en rápida evolución que generan los ataques potenciados por IA. La colaboración se centrará en proporcionar soporte agéntico para la detección, investigación y respuesta, manteniendo al mismo tiempo la supervisión y la gobernanza de los analistas. Splunk se dedica principalmente a los negocios de ciberseguridad y observabilidad, y Cisco la adquirió en una transacción totalmente en efectivo por aproximadamente 28.000 millones de dólares, completada en 2024.
Productos relacionados

Sistema de gestión del ciclo de vida de los equipos
AURY (TIANJIN) INDUSTRY GROUP CO., LTD.
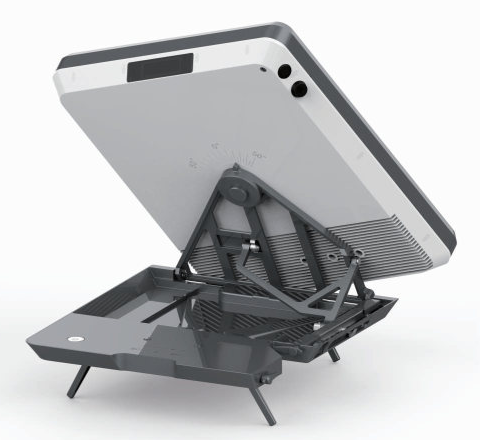
Terminal satelital portátil de placa plana de 0,35 m de diámetro (manual)
China Starwin Science & Technology co., Ltd.
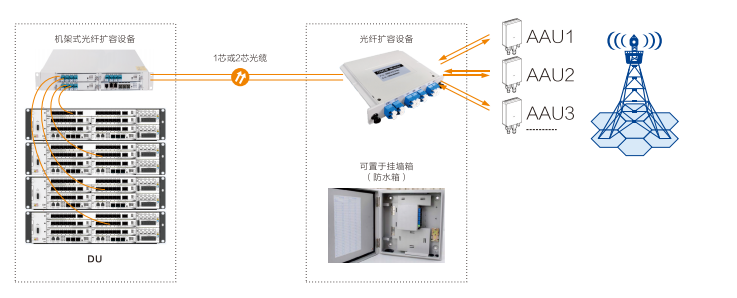
Productos de sistemas de multiplexación por división de longitud de onda (WDM)
Shenzhen SDG Information Co., Ltd.
Servicio integral de gestión de cadena completa para la integración de sistemas logísticos
Zhongding Intelligent (Wuxi) Technology Co., Ltd.
TWP16 Radar de perfil de viento troposférico en banda P
China Huayun Meteorological Technology Group Co., Ltd.